Uudised
Isikuandmete kaitse üldmäärus (GDPR) jõustus 25. mail 2018. Sellest sai peamine seadus, mis reguleerib seda, kuidas ettevõtted töötlevad ja kaitsevad inimeste isikuandmeid ELis. Iga ettevõte, mis neid andmeid töötleb, peab järgima GDPR-i nõudeid.
Ettevõtted, kes nõudeid ei täida, võivad saada tõsiseid karistusi ja trahve. GDPR kehtib kõigis ELi liikmesriikides ja selle eesmärk on luua isiku- ja tarbijaandmete kaitse järjepidevam standard.
Mõned peamised GDPR-i nõuded hõlmavad järgmist:
GDPR ei kehti ainult ELis asuvatele ettevõtetele. See kehtib ka väljaspool ELi asuvatele ettevõtetele, kui nad pakuvad kaupu või teenuseid ELi elanikele või jälgivad nende käitumist. Seetõttu kuuluvad selle kohaldamisalasse suured rahvusvahelised ettevõtted, nagu Google ja Facebook.
Üks enim tähelepanu saanud varajasi isikuandmete kaitse üldmääruse (GDPR) karistusi puudutas Google'it, kellele määrati isikuandmete töötlemise eest umbes 44 miljoni naelsterlingi suurune trahv. Juhtum sai alguse, kui Prantsuse privaatsusõiguste rühm vaidlustas Google'i õigusliku aluse isikuandmete kasutamiseks reklaamide isikupärastamisel. Reguleeriv asutus nõustus ja määras rekordilise trahvi.
Sellegipoolest näitab see arv vaid osa riskist. Isikuandmete kaitse üldmäärus lubab regulaatoritel määrata trahve kuni 4% ulatuses ettevõtte aastakäibest. Seetõttu ei tohiks ettevõtted vastavusse viimist käsitleda teisejärgulisena.
Oma ettevõtte kaitsmiseks peaksite tagama, et teil on paigas õiged sisemised protsessid. Näiteks peaksite:
Lisaks peaksid teie andmeprotseduurid hõlmama peamisi üksikisiku õigusi, sealhulgas:
Organisatsiooni andmetöötleja vastutab isikuandmete kaitse üldmääruse (GDPR) järgimise eest. Praktikas tähendab see, et organisatsioon peab mitte ainult seadust järgima, vaid ka seda näitama.
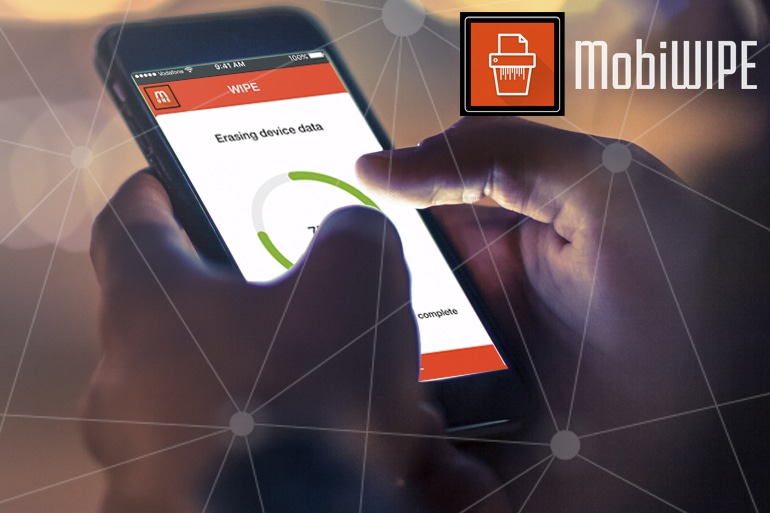
Kui teie ettevõte haldab kasutatud mobiiltelefone, on üks selge GDPR-i risk see, et vanad kasutajaandmed jäävad nendesse seadmetesse. Tehase lähtestamisest üksi ei piisa . Selle asemel peate veenduma, et keegi ei saa telefonist isikuandmeid taastada.
Mobi WIPE ® by Mobi Code on meie mobiilsete andmete kustutamise tööriist. See pakub kustutussertifikaate, mis loovad täieliku auditeerimisjälje ja aitavad teie ettevõttel näidata vastavust isikuandmete kaitse üldmäärusele (GDPR). Need võltsimiskindlad aruanded näitavad praktilisi samme, mida teie ettevõte on isikuandmete kaitsmiseks astunud.
Lisaks katab Hiscoxi kindlustus Mobi WIPE® abil teostatud kustutamise . Mobi WIPE® kohta lisateabe saamiseks võtke ühendust Mobi Code'i meeskonnaga telefonil 02031 502529.
Autoriõigus © 2024 · Kõik õigused kaitstud · Mobi kood