Dernières actualités
Le Règlement général sur la protection des données (RGPD) est entré en vigueur le 25 mai 2018. Il est devenu la principale loi régissant le traitement et la protection des données personnelles des citoyens de l'Union européenne. Toute entreprise traitant ces données est tenue de se conformer aux exigences du RGPD.
Les entreprises qui ne respectent pas le RGPD s'exposent à de lourdes sanctions et amendes. Le RGPD s'applique dans tous les États membres de l'UE et vise à instaurer un niveau de protection plus uniforme pour les données personnelles et les données des consommateurs.
Voici quelques-unes des principales exigences du RGPD :
Le RGPD ne s'applique pas uniquement aux entreprises établies dans l'UE. Il s'applique également aux entreprises situées hors de l'UE si elles proposent des biens ou des services à des résidents de l'UE ou si elles surveillent leur comportement. Par conséquent, de grandes entreprises internationales telles que Google et Facebook sont concernées.
L'une des sanctions les plus retentissantes infligées au début du RGPD concernait Google, condamné à une amende d'environ 44 millions de livres sterling pour son traitement des données personnelles. L'affaire a débuté lorsqu'une association française de défense des droits des personnes physiques a contesté la légalité de l'utilisation des données personnelles par Google à des fins de personnalisation publicitaire. Le régulateur a donné raison à Google et lui a infligé une amende record.
Ce chiffre ne reflète toutefois qu'une partie du risque. Le RGPD autorise les autorités de régulation à infliger des amendes pouvant atteindre 4 % du chiffre d'affaires annuel d'une entreprise. Par conséquent, les entreprises ne doivent pas négliger la conformité.
Pour protéger votre entreprise, vous devez vous assurer de disposer des processus internes adéquats. Par exemple, vous devriez :
De plus, vos procédures de protection des données doivent couvrir les principaux droits individuels, notamment :
Le responsable du traitement des données au sein d'une organisation est chargé de veiller au respect du RGPD. Concrètement, cela signifie que l'organisation doit non seulement se conformer à la loi, mais aussi démontrer qu'elle s'y conforme.
Si votre entreprise commercialise des téléphones portables d'occasion, un risque majeur lié au RGPD réside dans la présence de données utilisateur résiduelles sur ces appareils. Une simple réinitialisation d'usine ne suffit pas . Il est impératif de garantir qu'aucune donnée personnelle ne puisse être récupérée.
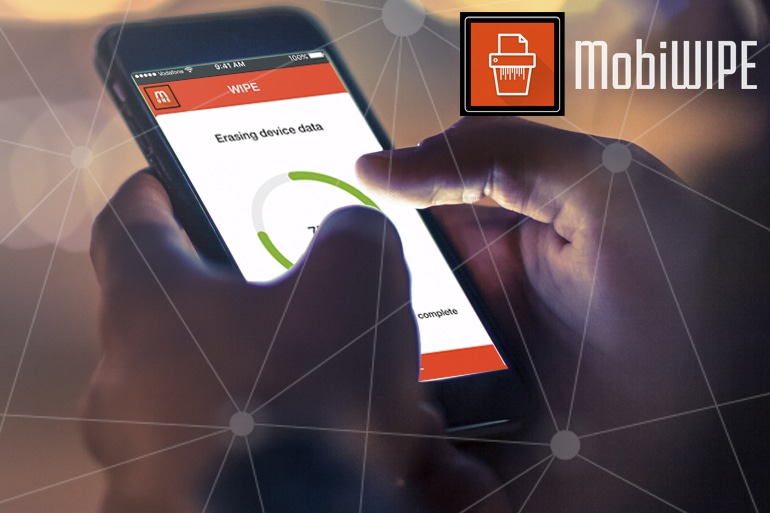
Mobi WIPE® de Mobi Code est notre outil d'effacement des données mobiles. Il fournit des certificats d'effacement, créant ainsi une piste d' audit complète et permettant à votre entreprise de démontrer sa conformité au RGPD. Ces rapports infalsifiables attestent des mesures concrètes mises en œuvre par votre entreprise pour protéger les données personnelles.
De plus, l'assurance Hiscox couvre l'effacement effectué avec Mobi WIPE® . Pour en savoir plus sur Mobi WIPE® , contactez l' équipe Mobi Code au 02031 502529.
Copyright © 2024 · Tous droits réservés · Code Mobi