Latest News
De Algemene Verordening Gegevensbescherming, ofwel de AVG, is op 25 mei 2018 in werking getreden. Het is de belangrijkste wetgeving die bepaalt hoe bedrijven de persoonsgegevens van mensen in de EU verwerken en beschermen. Elk bedrijf dat deze gegevens verwerkt, moet voldoen aan de AVG-vereisten.
Bedrijven die zich niet aan de regels houden, kunnen zware sancties en boetes krijgen. De AVG is van toepassing in alle EU-lidstaten en heeft tot doel een meer uniforme standaard voor de bescherming van persoonsgegevens en consumentengegevens te creëren.
Enkele van de belangrijkste GDPR-vereisten zijn:
De AVG is niet alleen van toepassing op bedrijven die in de EU gevestigd zijn. Ook bedrijven buiten de EU vallen onder de AVG als ze goederen of diensten aanbieden aan EU-ing ingezetenen of hun gedrag monitoren. Daardoor vallen grote internationale bedrijven zoals Google en Facebook ook onder de AVG.
Een van de meest spraakmakende vroege GDPR-boetes betrof Google, dat een boete van ongeveer 44 miljoen pond kreeg opgelegd vanwege de manier waarop het persoonsgegevens verwerkte. De zaak begon toen een Franse privacyorganisatie de wettelijke basis van Google voor het gebruik van persoonsgegevens in gepersonaliseerde advertenties aanvocht. De toezichthouder gaf Google gelijk en legde een recordboete op.
Desondanks geeft dat cijfer slechts een deel van het risico weer. De AVG staat toezichthouders toe boetes op te leggen tot 4% van de jaaromzet van een bedrijf. Bedrijven zouden naleving daarom niet als een bijzaak moeten beschouwen.
Om uw bedrijf te beschermen, moet u ervoor zorgen dat u de juiste interne processen hebt geïmplementeerd. U moet bijvoorbeeld het volgende doen:
Daarnaast dienen uw gegevensverwerkingsprocedures de belangrijkste individuele rechten te beschermen, waaronder:
De gegevensbeheerder binnen een organisatie is verantwoordelijk voor de naleving van de AVG. In de praktijk betekent dit dat de organisatie niet alleen aan de wet moet voldoen, maar ook moet aantonen dat zij daaraan voldoet.
Als uw bedrijf tweedehands mobiele telefoons verkoopt, is een duidelijk GDPR-risico dat er oude gebruikersgegevens op die apparaten achterblijven. Een fabrieksreset alleen is niet voldoende . U moet er ook voor zorgen dat niemand persoonlijke gegevens van het toestel kan herstellen.
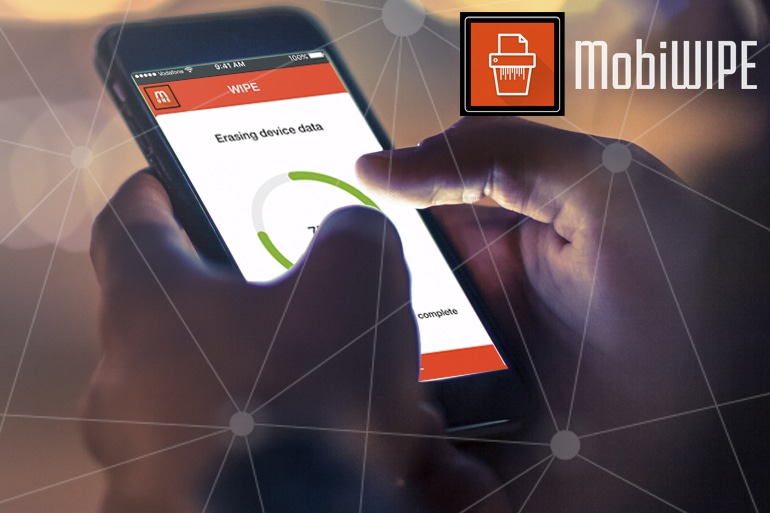
Mobi WIPE ® van Mobi Code is onze tool voor het wissen van mobiele gegevens. Het levert certificaten van verwijdering, die een volledig auditspoor creëren en uw bedrijf helpen aan te tonen dat het voldoet aan de AVG (Algemene Verordening Gegevensbescherming). Deze fraudebestendige rapporten tonen de concrete stappen die uw bedrijf heeft genomen om persoonsgegevens te beschermen.
Daarnaast dekt de verzekering van Hiscox het wissen dat met Mobi WIPE ® wordt uitgevoerd . Neem voor meer informatie over Mobi WIPE ® contact op met het Mobi Code- team via 02031 502529.
Copyright © 2024 · Alle rechten voorbehouden · Mobi Code