ਤਾਜ਼ਾ ਖ਼ਬਰਾਂ
ਜਨਰਲ ਡੇਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਰੈਗੂਲੇਸ਼ਨ, ਜਾਂ GDPR, 25 ਮਈ 2018 ਨੂੰ ਲਾਗੂ ਹੋਇਆ। ਇਹ ਮੁੱਖ ਕਾਨੂੰਨ ਬਣ ਗਿਆ ਜੋ ਇਹ ਨਿਯੰਤ੍ਰਿਤ ਕਰਦਾ ਹੈ ਕਿ ਕੰਪਨੀਆਂ EU ਵਿੱਚ ਲੋਕਾਂ ਦੇ ਨਿੱਜੀ ਡੇਟਾ ਨੂੰ ਕਿਵੇਂ ਪ੍ਰਕਿਰਿਆ ਅਤੇ ਸੁਰੱਖਿਆ ਕਰਦੀਆਂ ਹਨ। ਕੋਈ ਵੀ ਕੰਪਨੀ ਜੋ ਇਸ ਡੇਟਾ ਨੂੰ ਸੰਭਾਲਦੀ ਹੈ, ਉਸਨੂੰ GDPR ਜ਼ਰੂਰਤਾਂ ਦੀ ਪਾਲਣਾ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ।
ਜੋ ਕੰਪਨੀਆਂ ਪਾਲਣਾ ਕਰਨ ਵਿੱਚ ਅਸਫਲ ਰਹਿੰਦੀਆਂ ਹਨ, ਉਨ੍ਹਾਂ ਨੂੰ ਗੰਭੀਰ ਜੁਰਮਾਨੇ ਅਤੇ ਜੁਰਮਾਨੇ ਦਾ ਸਾਹਮਣਾ ਕਰਨਾ ਪੈ ਸਕਦਾ ਹੈ। GDPR ਸਾਰੇ EU ਮੈਂਬਰ ਰਾਜਾਂ ਵਿੱਚ ਲਾਗੂ ਹੁੰਦਾ ਹੈ ਅਤੇ ਇਸਦਾ ਉਦੇਸ਼ ਨਿੱਜੀ ਅਤੇ ਖਪਤਕਾਰ ਡੇਟਾ ਲਈ ਸੁਰੱਖਿਆ ਦਾ ਇੱਕ ਵਧੇਰੇ ਇਕਸਾਰ ਮਿਆਰ ਬਣਾਉਣਾ ਹੈ।
ਕੁਝ ਮੁੱਖ GDPR ਲੋੜਾਂ ਵਿੱਚ ਸ਼ਾਮਲ ਹਨ:
GDPR ਸਿਰਫ਼ EU ਵਿੱਚ ਸਥਿਤ ਕਾਰੋਬਾਰਾਂ 'ਤੇ ਲਾਗੂ ਨਹੀਂ ਹੁੰਦਾ। ਇਹ EU ਤੋਂ ਬਾਹਰ ਦੀਆਂ ਫਰਮਾਂ 'ਤੇ ਵੀ ਲਾਗੂ ਹੁੰਦਾ ਹੈ ਜੇਕਰ ਉਹ EU ਨਿਵਾਸੀਆਂ ਨੂੰ ਚੀਜ਼ਾਂ ਜਾਂ ਸੇਵਾਵਾਂ ਦੀ ਪੇਸ਼ਕਸ਼ ਕਰਦੇ ਹਨ ਜਾਂ ਉਨ੍ਹਾਂ ਦੇ ਵਿਵਹਾਰ ਦੀ ਨਿਗਰਾਨੀ ਕਰਦੇ ਹਨ। ਨਤੀਜੇ ਵਜੋਂ, Google ਅਤੇ Facebook ਵਰਗੀਆਂ ਵੱਡੀਆਂ ਅੰਤਰਰਾਸ਼ਟਰੀ ਕੰਪਨੀਆਂ ਇਸਦੇ ਦਾਇਰੇ ਵਿੱਚ ਆਉਂਦੀਆਂ ਹਨ।
ਸਭ ਤੋਂ ਉੱਚ-ਪ੍ਰੋਫਾਈਲ ਸ਼ੁਰੂਆਤੀ GDPR ਜੁਰਮਾਨਿਆਂ ਵਿੱਚੋਂ ਇੱਕ ਗੂਗਲ ਨਾਲ ਸਬੰਧਤ ਸੀ, ਜਿਸ ਨੂੰ ਨਿੱਜੀ ਡੇਟਾ ਦੀ ਪ੍ਰਕਿਰਿਆ ਕਰਨ ਦੇ ਤਰੀਕੇ ਲਈ ਲਗਭਗ £44 ਮਿਲੀਅਨ ਦਾ ਜੁਰਮਾਨਾ ਲਗਾਇਆ ਗਿਆ ਸੀ। ਇਹ ਮਾਮਲਾ ਉਦੋਂ ਸ਼ੁਰੂ ਹੋਇਆ ਜਦੋਂ ਇੱਕ ਫਰਾਂਸੀਸੀ ਗੋਪਨੀਯਤਾ ਅਧਿਕਾਰ ਸਮੂਹ ਨੇ ਵਿਗਿਆਪਨ ਵਿਅਕਤੀਗਤਕਰਨ ਵਿੱਚ ਨਿੱਜੀ ਡੇਟਾ ਦੀ ਵਰਤੋਂ ਲਈ ਗੂਗਲ ਦੇ ਕਾਨੂੰਨੀ ਆਧਾਰ ਨੂੰ ਚੁਣੌਤੀ ਦਿੱਤੀ। ਰੈਗੂਲੇਟਰ ਸਹਿਮਤ ਹੋਇਆ ਅਤੇ ਇੱਕ ਰਿਕਾਰਡ ਜੁਰਮਾਨਾ ਜਾਰੀ ਕੀਤਾ।
ਫਿਰ ਵੀ, ਇਹ ਅੰਕੜਾ ਜੋਖਮ ਦਾ ਸਿਰਫ਼ ਇੱਕ ਹਿੱਸਾ ਦਰਸਾਉਂਦਾ ਹੈ। GDPR ਰੈਗੂਲੇਟਰਾਂ ਨੂੰ ਕੰਪਨੀ ਦੇ ਸਾਲਾਨਾ ਟਰਨਓਵਰ ਦੇ 4% ਤੱਕ ਜੁਰਮਾਨੇ ਜਾਰੀ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ। ਇਸ ਲਈ, ਕਾਰੋਬਾਰਾਂ ਨੂੰ ਪਾਲਣਾ ਨੂੰ ਬਾਅਦ ਵਿੱਚ ਸੋਚਿਆ ਸਮਝਿਆ ਨਹੀਂ ਜਾਣਾ ਚਾਹੀਦਾ।
ਆਪਣੇ ਕਾਰੋਬਾਰ ਦੀ ਰੱਖਿਆ ਲਈ, ਤੁਹਾਨੂੰ ਇਹ ਯਕੀਨੀ ਬਣਾਉਣਾ ਚਾਹੀਦਾ ਹੈ ਕਿ ਤੁਹਾਡੇ ਕੋਲ ਸਹੀ ਅੰਦਰੂਨੀ ਪ੍ਰਕਿਰਿਆਵਾਂ ਹਨ। ਉਦਾਹਰਣ ਵਜੋਂ, ਤੁਹਾਨੂੰ:
ਇਸ ਤੋਂ ਇਲਾਵਾ, ਤੁਹਾਡੀਆਂ ਡੇਟਾ ਪ੍ਰਕਿਰਿਆਵਾਂ ਵਿੱਚ ਮੁੱਖ ਵਿਅਕਤੀਗਤ ਅਧਿਕਾਰ ਸ਼ਾਮਲ ਹੋਣੇ ਚਾਹੀਦੇ ਹਨ, ਜਿਸ ਵਿੱਚ ਸ਼ਾਮਲ ਹਨ:
ਕਿਸੇ ਸੰਸਥਾ ਵਿੱਚ ਡੇਟਾ ਕੰਟਰੋਲਰ GDPR ਪਾਲਣਾ ਦੀ ਜ਼ਿੰਮੇਵਾਰੀ ਲੈਂਦਾ ਹੈ। ਅਭਿਆਸ ਵਿੱਚ, ਇਸਦਾ ਮਤਲਬ ਹੈ ਕਿ ਸੰਗਠਨ ਨੂੰ ਨਾ ਸਿਰਫ਼ ਕਾਨੂੰਨ ਦੀ ਪਾਲਣਾ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ, ਸਗੋਂ ਇਹ ਵੀ ਦਿਖਾਉਣਾ ਚਾਹੀਦਾ ਹੈ ਕਿ ਉਹ ਪਾਲਣਾ ਕਰਦਾ ਹੈ।
ਜੇਕਰ ਤੁਹਾਡਾ ਕਾਰੋਬਾਰ ਪਹਿਲਾਂ ਤੋਂ ਮਾਲਕੀ ਵਾਲੇ ਮੋਬਾਈਲ ਫੋਨਾਂ ਨੂੰ ਸੰਭਾਲਦਾ ਹੈ, ਤਾਂ ਇੱਕ ਸਪੱਸ਼ਟ GDPR ਜੋਖਮ ਉਹਨਾਂ ਡਿਵਾਈਸਾਂ 'ਤੇ ਪੁਰਾਣਾ ਉਪਭੋਗਤਾ ਡੇਟਾ ਰਹਿ ਜਾਣਾ ਹੈ। ਸਿਰਫ਼ ਫੈਕਟਰੀ ਰੀਸੈਟ ਕਾਫ਼ੀ ਨਹੀਂ ਹੈ । ਇਸਦੀ ਬਜਾਏ, ਤੁਹਾਨੂੰ ਇਹ ਯਕੀਨੀ ਬਣਾਉਣ ਦੀ ਜ਼ਰੂਰਤ ਹੈ ਕਿ ਕੋਈ ਵੀ ਹੈਂਡਸੈੱਟ ਤੋਂ ਨਿੱਜੀ ਡੇਟਾ ਰਿਕਵਰ ਨਾ ਕਰ ਸਕੇ।
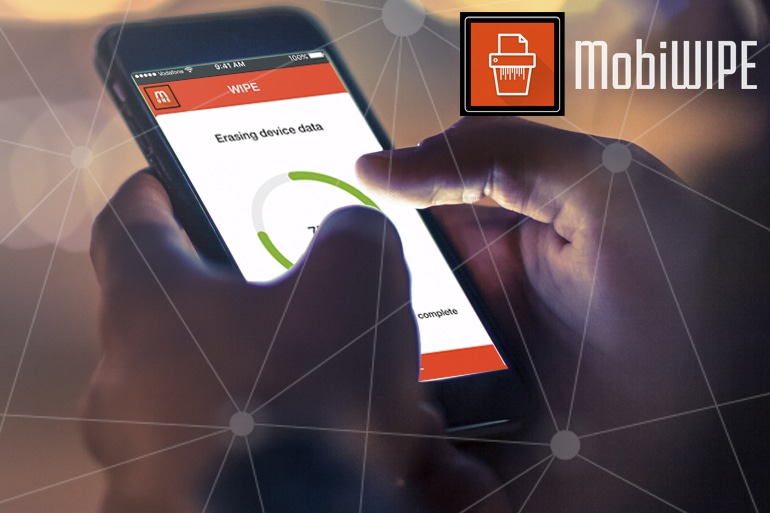
ਮੋਬੀ ਕੋਡ ਦੁਆਰਾ ਮੋਬੀ ਵਾਈਪ ® ਸਾਡਾ ਮੋਬਾਈਲ ਡਾਟਾ ਇਰੇਜ਼ਰ ਟੂਲ ਹੈ। ਇਹ ਇਰੇਜ਼ਰ ਦੇ ਪ੍ਰਮਾਣੀਕਰਣ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ, ਜੋ ਇੱਕ ਪੂਰਾ ਆਡਿਟ ਟ੍ਰੇਲ ਬਣਾਉਂਦੇ ਹਨ ਅਤੇ ਤੁਹਾਡੇ ਕਾਰੋਬਾਰ ਨੂੰ GDPR ਦੀ ਪਾਲਣਾ ਦਾ ਪ੍ਰਦਰਸ਼ਨ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ। ਇਹ ਛੇੜਛਾੜ-ਰੋਧਕ ਰਿਪੋਰਟਾਂ ਤੁਹਾਡੇ ਕਾਰੋਬਾਰ ਦੁਆਰਾ ਨਿੱਜੀ ਡੇਟਾ ਦੀ ਸੁਰੱਖਿਆ ਲਈ ਚੁੱਕੇ ਗਏ ਵਿਹਾਰਕ ਕਦਮਾਂ ਨੂੰ ਦਰਸਾਉਂਦੀਆਂ ਹਨ।
ਇਸ ਤੋਂ ਇਲਾਵਾ, ਹਿਸਕੋਕਸ ਬੀਮਾ Mobi WIPE ® ਨਾਲ ਕੀਤੇ ਗਏ ਮਿਟਾਉਣ ਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ । Mobi WIPE ® ਬਾਰੇ ਹੋਰ ਜਾਣਨ ਲਈ , Mobi Code ਟੀਮ ਨਾਲ 02031 502529 'ਤੇ ਸੰਪਰਕ ਕਰੋ ।
ਕਾਪੀਰਾਈਟ © 2024 · ਸਾਰੇ ਹੱਕ ਰਾਖਵੇਂ ਹਨ · ਮੋਬੀ ਕੋਡ