公司动态
《通用数据保护条例》(GDPR)于2018年5月25日生效。它成为欧盟境内企业处理和保护个人数据的主要法律。任何处理此类数据的公司都必须遵守GDPR的要求。
不遵守规定的公司可能面临严重的处罚和罚款。GDPR适用于所有欧盟成员国,旨在为个人和消费者数据建立更加一致的保护标准。
GDPR 的一些主要要求包括:
GDPR并非仅适用于欧盟境内的企业。如果欧盟以外的公司向欧盟居民提供商品或服务,或监控欧盟居民的行为,则这些公司也受GDPR约束。因此,像谷歌和Facebook这样的大型国际公司也在其管辖范围内。
早期最引人注目的GDPR处罚案例之一涉及谷歌,该公司因其处理个人数据的方式而被罚款约44万英镑。此案源于一家法国隐私权组织对谷歌在广告个性化中使用个人数据的法律依据提出质疑。监管机构认同了这一质疑,并处以创纪录的罚款。
即便如此,这个数字也仅仅反映了部分风险。GDPR允许监管机构对违规公司处以最高可达公司年营业额4%的罚款。因此,企业不应将合规视为事后才考虑的问题。
为了保护您的业务,您应该确保建立正确的内部流程。例如,您应该:
此外,您的数据处理流程应涵盖关键的个人权利,包括:
组织中的数据控制者负有遵守 GDPR 的责任。实际上,这意味着组织不仅要遵守法律,还要证明其符合 GDPR 的要求。
如果您的企业经营二手手机,那么一个明显的 GDPR 风险是旧用户数据可能仍残留在这些设备上。仅仅恢复出厂设置是不够的。您需要确保任何人都无法从手机中恢复个人数据。
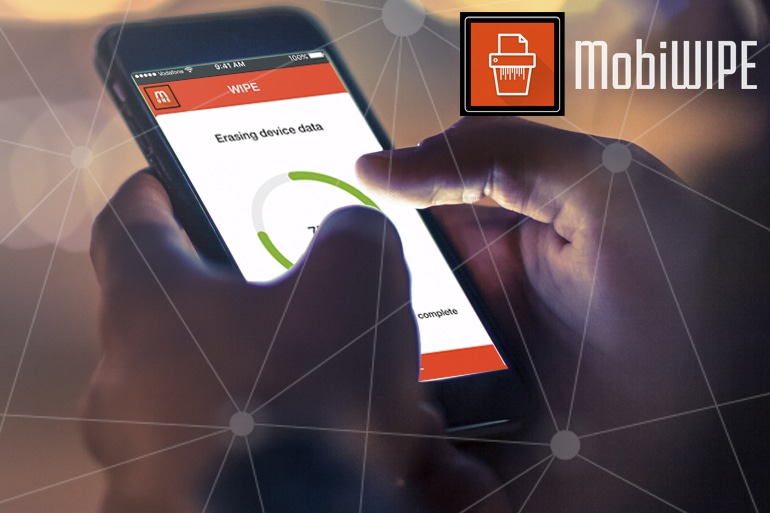
Mobi Code的Mobi WIPE®是我们推出的移动数据擦除工具。它提供擦除认证,生成完整的审计跟踪,帮助您的企业证明符合 GDPR 要求。这些防篡改报告展示了您的企业为保护个人数据而采取的切实措施。
此外,Hiscox 保险涵盖使用 Mobi WIPE ®进行的擦除操作。要了解更多关于 Mobi WIPE ® 的信息,请致电02031 502529联系Mobi Code团队。
版权所有 © 2024 · 保留所有权利 · Mobi代码